Zero-Knowledge-Proofs sollen KYC datensparsamer machen


Die scheidende SEC-Kommissarin Hester Peirce fordert eine Abkehr von der flächendeckenden Sammlung persönlicher Daten im Rahmen von KYC- (Know Your Customer) und AML-Vorschriften (Anti-Money-Laundering). Statt Name, Einkommen oder Adresse bei jedem Finanzinstitut zu hinterlegen, sollen kryptografische Nachweise ausreichen, die lediglich bestätigen, dass eine Voraussetzung erfüllt ist – ohne die zugrunde liegenden Daten offenzulegen. Ein bereits beschlossenes Regelwerk ist das noch nicht, aber ein klarer regulatorischer Impuls aus dem Innern der US-Börsenaufsicht.
Peirce will KYC mit weniger persönlichen Daten ermöglichen
Peirce sprach am Mittwoch auf der SIFMA Digital Assets Conference in New York und brachte Zero-Knowledge-Proofs als technisches Werkzeug ins Spiel. Diese kryptografische Methode erlaubt es, eine Tatsache zu belegen, ohne die dahinterliegenden Informationen preiszugeben – etwa das Alter oder den Sanktionsstatus einer Person, ohne dass eine Gegenpartei Name, Einkommen oder Adresse erfährt.
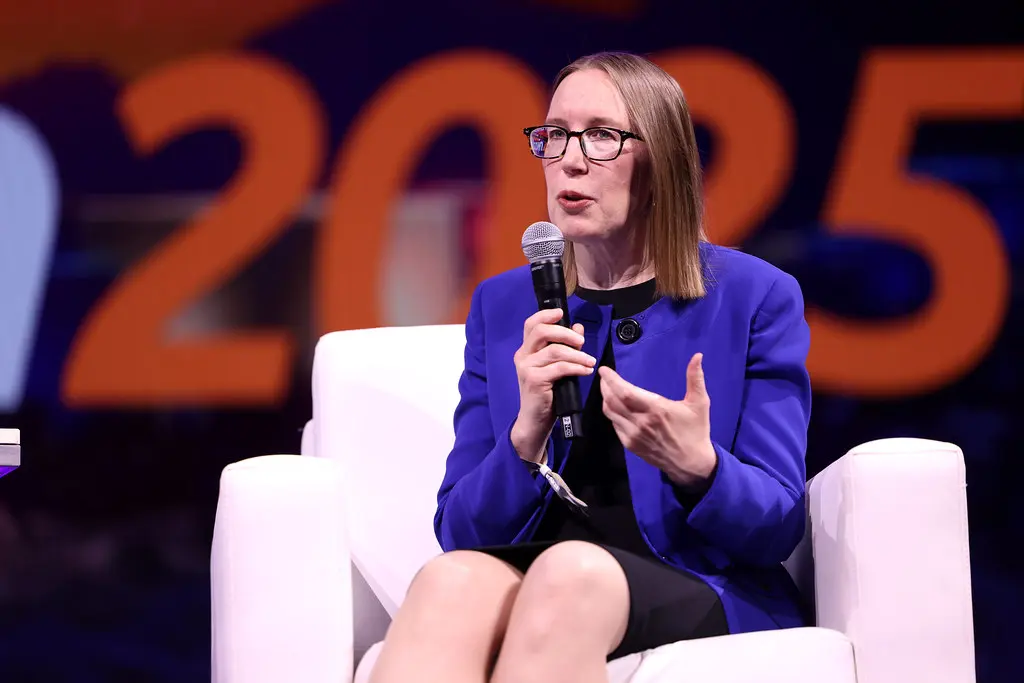
Auf Basis attributbasierter Nachweise könnte ein Finanzinstitut so bestätigen lassen, dass ein Kunde eine bestimmte Voraussetzung erfüllt, ohne die vollständigen Identitätsdaten selbst zu speichern. Peirce forderte einen regulatorischen Rahmen, der genau solche Nachweise ermöglicht und fördert. Bemerkenswert ist der Zeitpunkt: Ihr Auftritt fiel in ihre eigenen Worten in die „vorletzte Woche“ als SEC-Kommissarin, was der Rede zusätzliches Gewicht als Abschlusspositionierung verleiht.
Warum Peirce die KYC-Datensammlung kritisiert
Peirce stellte die Grundannahme des aktuellen Systems infrage: dass das Sammeln möglichst vieler Informationen über möglichst viele Menschen dabei helfe, Kriminelle innerhalb der gesetzestreuen Mehrheit zu identifizieren. Sie beschrieb das Ergebnis als immer größere Datenberge, in denen die gesuchte Nadel eher schwerer als leichter zu finden sei, und warnte vor „Datenmaximalisten“, die grundsätzlich davon ausgehen, mehr Sammlung sei automatisch besser.
Der Hintergrund ist konkret: Der Fintech-Anbieter Revolut hatte jüngst nach einer betrügerischen behördlichen Datenanfrage Pässe und vollständige Bitcoin-Transaktionshistorien von Kunden offengelegt, während der Hardware-Wallet-Hersteller Trezor Sicherheitsverletzungen bei einem Drittanbieter erlitt, die zehntausende Kunden betrafen und später Phishing-Angriffe befeuerten. Solche Leaks verstärken die Furcht vor sogenannten Wrench Attacks, bei denen Kriminelle Krypto-Besitzer physisch angreifen, deren Vermögen und Identität durch gestohlene Daten sichtbar geworden sind – ein Risiko, das auch im Kontext des grenzüberschreitenden Austauschs von Kryptodaten zunehmend diskutiert wird.
Als Alternative schlug Peirce vor, regulierten Unternehmen den Rückgriff auf vertrauenswürdige Drittanbieter zur Identitätsprüfung zu erleichtern, statt dass jedes Institut dieselben sensiblen Datensätze eigenständig kopiert und über Dutzende Stellen verteilt speichert.
Ein Vorschlag, keine Änderung der KYC-Regeln
Wichtig für die Einordnung: Peirces Äußerungen sind eine persönliche politische Position, keine Regelverkündung. Die bestehenden KYC- und AML-Pflichten für Broker-Dealer bleiben zunächst unverändert, und ihr Ansatz würde auch nicht automatisch jede Identitätsprüfung oder Transaktionsüberwachung ersetzen. Das Thema ist bei Peirce nicht neu – sie hatte einen ähnlichen Vorstoß bereits auf einer Blockchain-Konferenz im August 2025 vorgetragen.
Die eigentliche Kernfrage für kommende Regulierung lautet, ob kryptografische Nachweise künftig innerhalb bestehender AML-, Sanktions- und Kundenidentifikationsrahmen formal anerkannt werden können. Das ordnet sich in eine breitere Diskussion über aktuelle SEC-Regelvorhaben für Krypto-Intermediäre ein, bei denen die Behörde zunehmend versucht, technologische Alternativen zu klassischen Compliance-Strukturen zu prüfen, ohne bestehende Schutzmechanismen vorschnell abzuschaffen.
2M+
250+
8
70
Beste Krypto ICOs
-
Bitcoin Hyper
-
Maxi Doge
-
BMIC
-
LiquidChain
-
SUBBD
Weitere Artikel
 in numbers