منصة كراكين ترفض الخضوع لابتزاز قراصنة يهددون بتسريب بيانات العملاء


أكدت منصة كراكين (Kraken) يوم الاثنين تعرضها لمحاولة ابتزاز من قبل مجموعة إجرامية تمتلك مقاطع فيديو لأنظمتها الداخلية تحتوي على بيانات العملاء، وقد أعلنت منصة تداول العملات الرقمية صراحةً رفضها الامتثال لمطالبهم.
وكشف نيك بيركوكو، كبير مسؤولي الأمن في الشركة، عن هذا التهديد عبر منصة X في 13 أبريل 2026، موضحاً أن الشركة تعمل حالياً مع جهات إنفاذ القانون الفيدرالية في ولايات قضائية متعددة لملاحقة الجناة واعتقالهم.
يُعد هذا الرفض قراراً صائباً، كما أنه يمثل إشارة مؤسسية محسوبة في وقت تعاني فيه الثقة في منصات التداول من هشاشة هيكلية.
أهم النقاط الرئيسية:
- ما تم اختراقه: تم الوصول إلى أنظمة داخلية تحتوي على بيانات العملاء عبر تجنيد أشخاص من الداخل؛ ولم يحدث اختراق كامل للنظام، كما لم تكن أموال العملاء عرضة للخطر، وفقاً لكراكين.
- النطاق: تعرضت معلومات حوالي 2000 فرد للمشاهدة المحتملة، وهو ما يمثل حوالي 0.02% من إجمالي قاعدة مستخدمي كراكين؛ وقد تم التواصل مع جميع المستخدمين المتأثرين.
- آلية الابتزاز: يهدد المجرمون بنشر فيديوهات للأنظمة الداخلية لكراكين وتوزيع أجزاء من بيانات العملاء على وسائل الإعلام ومنصات التواصل الاجتماعي ما لم تُنفذ مطالبهم.
- رد كراكين: صرح بيركوكو علناً: “لن ندفع لهؤلاء المجرمين؛ ولن نتفاوض أبداً مع الجهات التخريبية”، وأكد المشاركة النشطة لجهات إنفاذ القانون الفيدرالية.
- نمط الاختراق الداخلي: تضمنت حادثة في فبراير 2025 فيديو مشابهاً تم مشاركته في منتدى إجرامي؛ وفي كلتا الحالتين، تم تحديد فرد من داخل الشركة.
- سياق القطاع: زادت الهجمات الجسدية (Wrench attacks) على موظفي صناعة الكريبتو بنسبة تزيد عن 75% سنوياً، حيث عزت شركة CertiK خسائر مؤكدة تزيد عن 40 مليون دولار لهذه الهجمات العام الماضي.
- ما يجب مراقبته: هل ستسفر التحقيقات عن اعتقالات، وكيف سيستوعب الجدول الزمني المؤجل للاكتتاب العام لشركة كراكين التأثير على سمعتها بعد حادثة أمنية ثانية على التوالي.
كيف تمت عملية اختراق كراكين وآليات الابتزاز فعلياً
لم تكن هذه العملية ناتجة عن ثغرة في البروتوكول أو استغلال لسرقة بيانات الاعتماد. فنقطة الدخول في كل من حادثة فبراير 2025 وتهديد الابتزاز الحالي كانت عبر تجنيد موظفين من الداخل؛ حيث قام أشخاص تم استمالتهم داخل منظمة Kraken بمنح حق الوصول إلى الأنظمة الداخلية، مما أتاح عملية استطلاع بدلاً من اختراق كامل.
ويبدو أن الوصول كان مقتصرًا على القراءة فقط، وهو ما كان كافياً لتصوير بيانات العملاء بالفيديو دون إثارة كشف فوري للأنظمة.
وأكد بيركوكو أن كراكين تلقت معلومات حول مقطع فيديو يستعرض معلومات حساسة للعملاء من أنظمتها الداخلية للكريبتو، وهي نفس الآلية المستخدمة في حالة فبراير 2025، عندما ظهر فيديو مماثل في منتدى إجرامي.
Kraken Security Update
— Nick Percoco (@c7five) April 13, 2026
We are currently being extorted by a criminal group threatening to release videos of our internal systems with client data shown if we do not comply with their demands. It’s important to start with the most important points: our systems were never…
وفي كلتا الحالتين، تم تحديد طرف داخلي متورط. ويهدد المجرمون الآن بتوزيع تلك الفيديوهات وبيانات العملاء المرتبطة بها على وسائل الإعلام المحلية وعبر شبكات التواصل الاجتماعي ما لم تلتزم كراكين بمطالب غير محددة. ولم يتم الكشف علناً عن الرقم المالي الدقيق المطلوب في عملية الابتزاز.
وصف بيركوكو هذا النمط بأنه متعمد وقابل للتوسع، قائلاً: “لقد كنا نتعاون مع شركاء الصناعة وجهات إنفاذ القانون للتحقيق في جهود تجنيد الموظفين من الداخل وتعطيلها، وهي جهود لا تستهدف شركات الكريبتو فحسب، بل تشمل أيضاً منظمات الألعاب والاتصالات”.
هذا ليس مجرد اختراق انتهازي، بل هو بنية تحتية منسقة للتجنيد تعمل عبر قطاعات البيانات ذات القيمة العالية، وتسمية كراكين لها بهذا الوصف الصريح أمر مهم لكيفية استجابة الصناعة ككل.
وتشير التقارير إلى أن ناقلات سرقة الكريبتو الناشئة تستهدف بشكل متزايد الوصول إلى البنية التحتية بدلاً من استغلال الثغرات البرمجية على الشبكة، ويندرج تجنيد الموظفين ضمن هذا الملف التعريفي للتهديدات.
ما هي بيانات المستخدمين التي كُشفت وما الذي يترتب على ذلك؟
لم تحدد كراكين علناً فئات البيانات التي تم التقاطها في الفيديوهات، سواء كانت وثائق “اعرف عميلك” (KYC)، أو عناوين المحافظ، أو سجل المعاملات، أو البيانات الوصفية للحسابات.
لكن ما تم تأكيده هو أن حوالي 2000 فرد تعرضت معلوماتهم للمشاهدة، وذكرت كراكين أنها تواصلت بالفعل مع كل من هم في دائرة الخطر. كان الوصول للقراءة فقط، ولم يتم اختراق الأنظمة الداخلية بالمعنى الكامل الذي يعني تسريب البيانات على نطاق واسع.
الخطر العملي للمستخدمين المتأثرين ليس الاستيلاء على الحسابات، حيث لم يتم الوصول إلى أي أموال، بل يكمن الخطر في الهندسة الاجتماعية المستهدفة والتعرض الجسدي.
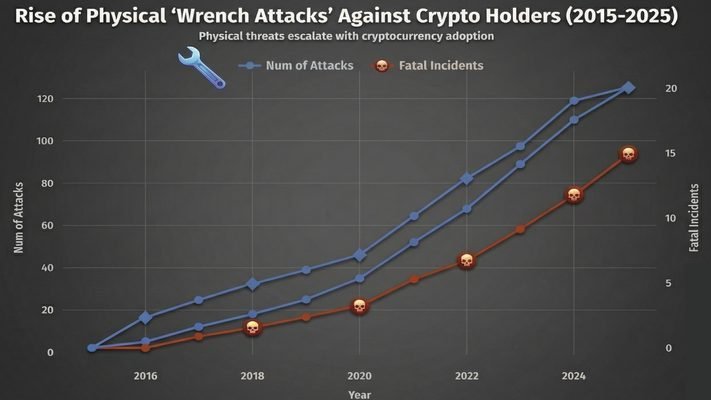
ومع وجود الأسماء والعناوين والبيانات الخاصة بالحسابات في أيدي المجرمين، يصبح المستخدمون المتأثرون أهدافاً لنفس ناقل الهجمات الجسدية الذي تتبعته شركة TRM Labs، والذي أدى إلى خسائر تجاوزت 40 مليون دولار العام الماضي.
من المرجح أن يكون هذا الرقم أقل من الواقع، نظراً للأعراف المتبعة في عدم الإبلاغ الكافي عن مثل هذه الحوادث. وتعد خطوة كراكين في التواصل مع المستخدمين المتأثرين إجراءً سليماً؛ ولكن لم يتأكد بعد ما إذا كان هذا التواصل قد تضمن توجيهات أمنية محددة، أو توصيات باستخدام مفاتيح الأمان المادية، أو تغيير العناوين، أو زيادة اليقظة.
لا تفوّت الفرصة
 in numbers