Aave V3 Entegrasyonunda Flash Loan Saldırısı: 305 Bin Dolar Çalındı


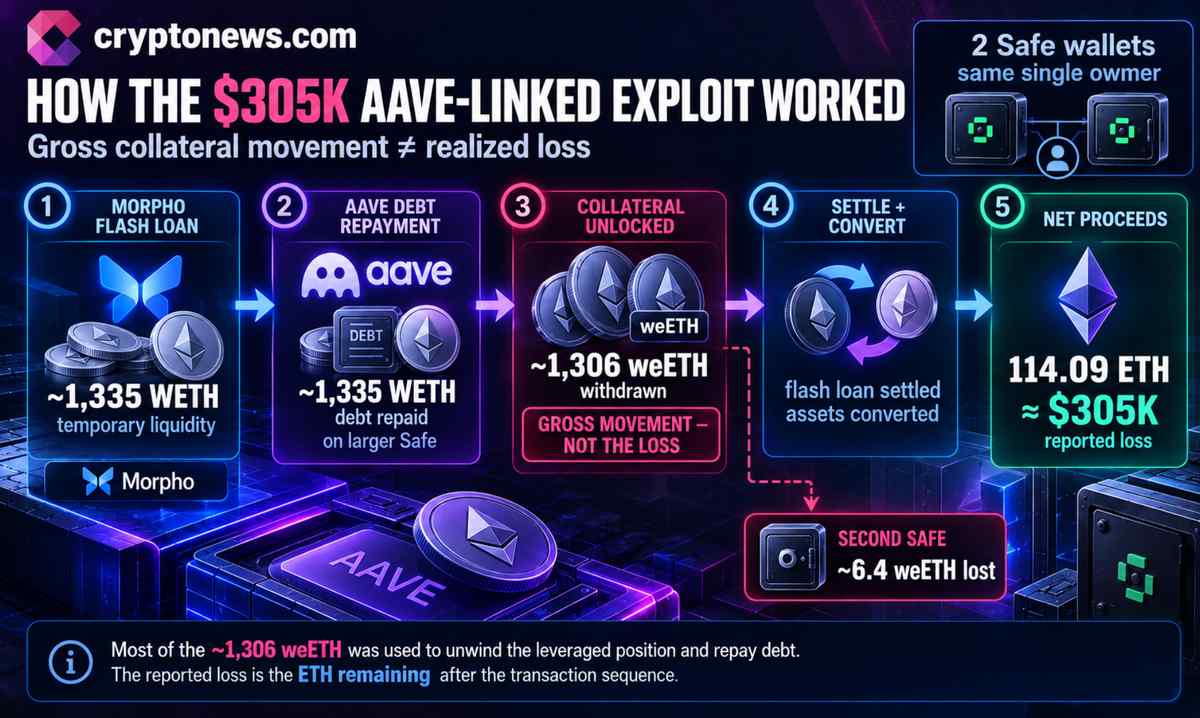
Ethereum ağında kaldıraçlı Aave V3 pozisyonlarını yönetmek için kullanılan özel bir FlashLoopAdapter sözleşmesi saldırıya uğradı. İki Safe cüzdanını hedef alan hack olayı sonucunda yaklaşık 305.000 dolar değerinde, net 114,09 ETH tutarında bir kayıp yaşandı.
Saldırgan, bir Safe kimlik doğrulama kontrolünü taklit ederek Morpho WETH flash loan (flaş kredi) kullandı ve borcu geri ödeyip teminatın kilidini açtı. Bir cüzdandan çekilen yaklaşık 1.306 weETH, saldırganın net kazancını değil, brüt işlem akışını temsil ediyor.
SlowMist: Aave v3 Loop Safe Module Exploited, Approximately 114.09 ETH Stolen
— Wu Blockchain (@WuBlockchain) October 2, 2026
SlowMist issued a security alert stating that Aave v3 Loop Safe Module was exploited through an access-control vulnerability in FlashLoopAdapter’s open() and close() functions. The attacker allegedly… pic.twitter.com/a97iMcGWnI
Defimon Alerts, Ethereum üzerindeki saldırıyı 1 Ekim Perşembe günü UTC 15:08:57’de tespit ettiğini duyurdu. SlowMist ise 2 Ekim Cuma günü yayımladığı analizde, adaptörün açma ve kapama fonksiyonlarındaki zafiyeti belirledi. Kötü niyetli bir sözleşme, kendisini bir Safe cüzdanıymış gibi göstererek, FlashLoopAdapter’ın yetkili bir cüzdan tarafından etkinleştirildiğini onaylayan kontrolü geçmeyi başardı.
Saldırganın kontrolündeki sözleşme, adaptörün takas yönlendiricisini (swap router) ve çağrı verilerini (calldata) de sağladı. Yönlendiriciyi kurbanın Safe cüzdanına yönlendiren saldırgan, çağrı verilerini execTransactionFromModule işlevini tetikleyecek şekilde ayarladı. FlashLoopAdapter söz konusu Safe üzerinde zaten etkin olduğu için, cüzdan bu çağrıyı yetkili bir modül işlemi olarak kabul etti.
Bu süreç, dar bir kimlik doğrulama açığını cüzdan kontrollü teminatlara tam erişime dönüştürdü. Yaşanan olay, borç verme protokolünün güvenliğinin yanı sıra cüzdan izinleri ve yürütme yollarının ne kadar kritik olduğunu bir kez daha gösterdi. Bu durum, kurumsal saklama altyapısı ve kimlik doğrulama kontrolleri için de temel bir endişe kaynağıdır.
Flash Loan Saldırısı Teminat Çekilmeden Önce Aave Borcunu Ödedi
Saldırgan, büyük Safe cüzdanıyla ilişkili yaklaşık 1.335 WETH tutarındaki Aave borcunu geri ödemek için Morpho üzerinden WETH cinsinden flaş kredi kullandı. Borcun ödenmesi, kaldıraçlı pozisyona bağlı teminatı serbest bıraktı ve yaklaşık 1.306 weETH’nin çekilmesine olanak tanıdı. İkinci bir Safe cüzdanı da aynı savunmasız modül üzerinden yaklaşık 6,4 weETH kaybetti.
Etkilenen her iki Safe cüzdanının da aynı kişiye ait olduğu belirlendi. Ödünç alınan fonların kapatılması ve bazı varlıkların dönüştürülmesinin ardından saldırganın elinde, güvenlik raporlarına göre yaklaşık 305.000 dolar değerinde 114,09 ETH kaldı.
Brüt hareket ile gerçekleşen zarar arasındaki ayrım oldukça önemlidir. Büyük teminat çekimi, borcun geri ödenmesini ve pozisyonun kapatılmasını sağladı; bu nedenle çalınan miktar olarak okunmamalıdır. Bildirilen net kazanç, bu işlem adımlarından sonra geriye kalan ETH miktarıdır.
Aave: Ana Sözleşmeler Etkilenmedi
Aave kurucusu ve CEO’su Stani Kulechov, savunmasız bileşenin bir Aave V3 sözleşmesi değil, harici bir entegrasyon olduğunu ve “Aave V3 üzerinde sıfır etkisi” olduğunu belirtti.
This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.
— Stani (@StaniKulechov) October 2, 2026
SlowMist olayı bir akıllı sözleşme zafiyeti olarak sınıflandırdı ve ihlali taklit edilebilir Safe kontrolüne bağladı. Defimon ise FlashLoopAdapter’ı, Safe cüzdanlarında kaldıraçlı Aave V3 döngülerini açıp kapatmak için kullanılan bir modül olarak tanımladı ve kaybın yaklaşık 305.000 dolar olduğunu tahmin etti.
FlashLoopAdapter, Safe cüzdanlarındaki kaldıraçlı pozisyonları yönetmek için Aave V3 üzerine inşa edilmiş özel bir sözleşmedir. Safe modülleri, her seferinde standart sahibi onayına ihtiyaç duymadan cüzdan işlemlerini yürütebilir; bu durum otomasyonu desteklese de yetkili bir modüle cüzdan varlıklarına erişim yolu sağlar.
Bu vakada, modülün izni başlı başına bir hata değil; adaptörün arayan kimliği doğrulama ve yürütme mantığı hatalıydı. Dolayısıyla olay, Aave V3 borç verme havuzlarının tehlikeye girmesinden ziyade, entegrasyon katmanındaki bir DeFi güvenlik başarısızlığıdır.
Ana kaynak ayrıca, Eylül ayında yaklaşık 2.900 rsETH içeren ve etkinleştirilmiş bir modüle bağlı bir yürütücüdeki zayıf yetkilendirmeyi içeren ayrı bir Safe cüzdan olayına da dikkat çekiyor; ancak bu iki olay farklı sözleşmeler ve saldırı yolları içermektedir.
 En İyi Bitcoin ve Kripto Cüzdanı
Daha Fazla Makale
 in numbers