Clippy-nostalgie ingezet voor promotie van frauduleuze token
Wij geloven in volledige transparantie naar onze lezers. Sommige van onze artikelen bevatten links naar affiliate partners. Via deze samenwerkingen kunnen wij een commissie verdienen. Dit heeft echter nooit invloed op de onafhankelijkheid van onze analyses, meningen of reviews. Onze beoordelingen zijn uitsluitend gebaseerd op onze vastgestelde evaluatiecriteria. Lees meer.


Onbekende aanvallers kregen toegang tot het officiële X-account van Microsoft en gebruikten dat om de frauduleuze $Clippy-token onder de aandacht te brengen. De promotie speelde in op nostalgie rond de bekende virtuele assistent Clippy en wekte ook de indruk dat de token aan Microsofts aandeelcode MSTF was gekoppeld, maar die verbinding was niet legitiem, meldt U.Today.
Clippy-nostalgie als lokmiddel
Het gehackte bedrijfsaccount promootte de zogenoemde $Clippy-token door een bericht van een gerelateerd account opnieuw te plaatsen. Dat account is door X geschorst. De campagne gebruikte daarnaast een bekende marketingtruc: Microsoft zou Clippy terugbrengen zodra een bericht 500.000 likes had verzameld.
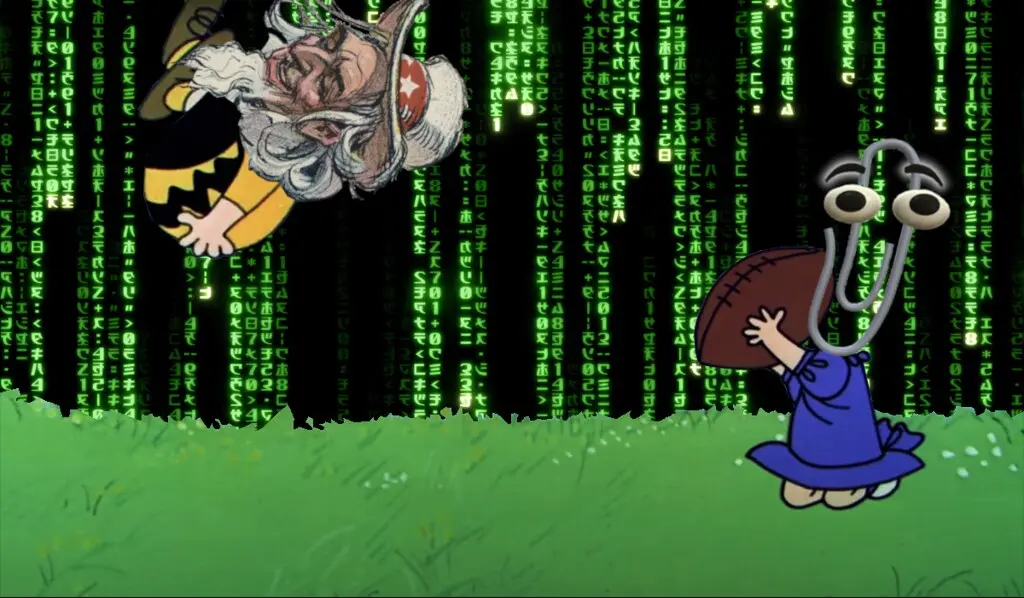
Die belofte was volgens de berichtgeving bedoeld als lokaas voor de tokenpromotie, niet als een echte aankondiging van Microsoft. De koppeling met MSTF moest de promotie bovendien een schijn van verbondenheid met het bedrijf geven; er was geen legitieme relatie tussen de token en Microsofts aandeel.
Voor cryptohandelaren is vooral van belang dat een bericht vanaf een officieel bedrijfsaccount geen bewijs is dat een token door dat bedrijf wordt uitgegeven of goedgekeurd. Bij een token die rond een bekend merk wordt gepromoot, moeten de herkomst en eventuele officiële bevestiging onafhankelijk worden gecontroleerd. Misleiding kan ook buiten sociale media plaatsvinden, bijvoorbeeld bij fraude waarbij slachtoffers crypto naar malafide wallets sturen.
Een gehackt account bemoeilijkte verificatie
De aanvallers gebruikten niet alleen Microsofts bereik, maar maakten het ook lastiger om vast te stellen wanneer het account weer onder controle van het bedrijf stond. Kort na de overname verscheen een bericht dat afstand leek te nemen van de hack en juridische stappen tegen kwaadwillenden aankondigde. Volgens U.Today was ook dat bericht waarschijnlijk niet door Microsoft geplaatst.
Daarmee konden volgers niet eenvoudig afgaan op een latere post als bewijs dat Microsoft het account had hersteld. De precieze manier waarop de aanvallers toegang kregen, is niet bekendgemaakt. Ook is niet duidelijk hoeveel zij met de promotie hebben verdiend, zodat er geen onderbouwde conclusie is over de opbrengst of de financiële schade.
Het incident staat niet op zichzelf. In juni 2024 werd ook het X-account van Microsoft India gehackt en gebruikt om Keith Gill, online bekend als Roaring Kitty, te promoten en een GameStop-cryptopresale onder de aandacht te brengen. Gebruikers konden daarbij naar een website worden geleid die hun wallets kon leegmaken; U.Today beschrijft die eerdere aanval daarom als gevaarlijker dan de huidige campagne rond Clippy.
Wat handelaren moeten controleren
Bij de huidige promotie is in de primaire berichtgeving geen wallet-drainer of vergelijkbare technische aanval op gebruikers beschreven. Dat neemt het risico van een frauduleuze token niet weg: een aankoop kan alsnog verlies opleveren, en een vermeende band met een beursgenoteerd bedrijf geeft houders geen recht op aandelen of andere aanspraken.
De toegangsroute en eventuele opbrengst blijven dus onbekend. Voor handelaren is de praktische les om officiële aankondigingen via afzonderlijke, betrouwbare bedrijfsbronnen te verifiëren en niet op basis van een gehackt profiel te handelen. Ook bredere verliezen door crypto-incidenten laten zien waarom accountbeveiliging en controle van promoties relevant blijven, maar voor dit specifieke incident zijn geen verliesbedragen bevestigd.

Betrouwbaarheid
2M+
250+
8
70


Meer artikelen
 in numbers