Googles kvantgenombrott: Bitcoin och framtidens kryptografi


Googles senaste teknik inom kvantberäkningar rapporteras sänka relevanta felmarginaler med en faktor på 40 och uppnå en noggrannhet på 99,9 %. Detta är ett framsteg inom ett område vars framtida kapacitet skulle kunna hota Bitcoins kryptografi. Resultatet adresserar dock specifikt kvantfel, och Googles metod behöver fortfarande demonstreras i en större skala.
Detta innebär att det omedelbara hotet mot nätverket förblir oförändrat, samtidigt som det gör det svårare att avfärda den långsiktiga kvantrisken för Bitcoin som ett rent teoretiskt ingenjörsproblem. Gapet minskar, men det är fortfarande betydande.
🚨JUST IN: Google may bring Bitcoin’s Q-Day sooner than expected after its Willow chip cuts quantum errors 40x.
— Coin Bureau (@coinbureau) October 15, 2026
Google says a technique called “magic state cultivation” now works on its Willow chip, cutting errors about 40x with a record 99.99% accuracy.
Q-Day is the moment a… pic.twitter.com/6fquMJURPH
Googles forskning fokuserar på så kallade ”magic states”, en specialiserad resurs inom kvantberäkning som enligt huvudrapporten vanligtvis förbrukar omkring 95 % av en kvantdators kapacitet. Att förbättra tillförlitligheten och produktionen av dessa tillstånd kan lösa en stor flaskhals i arbetet med att bygga större och mer användbara maskiner.
Kvantfelkorrigering är nödvändig för ett tillräckligt kraftfullt feltolerant system, men hotet mot Bitcoin bygger på att många krävande funktioner samverkar. Denna milstolpe stärker argumenten för långsiktiga förberedelser.
Hur långt borta är en kvantattack mot Bitcoin enligt Google?
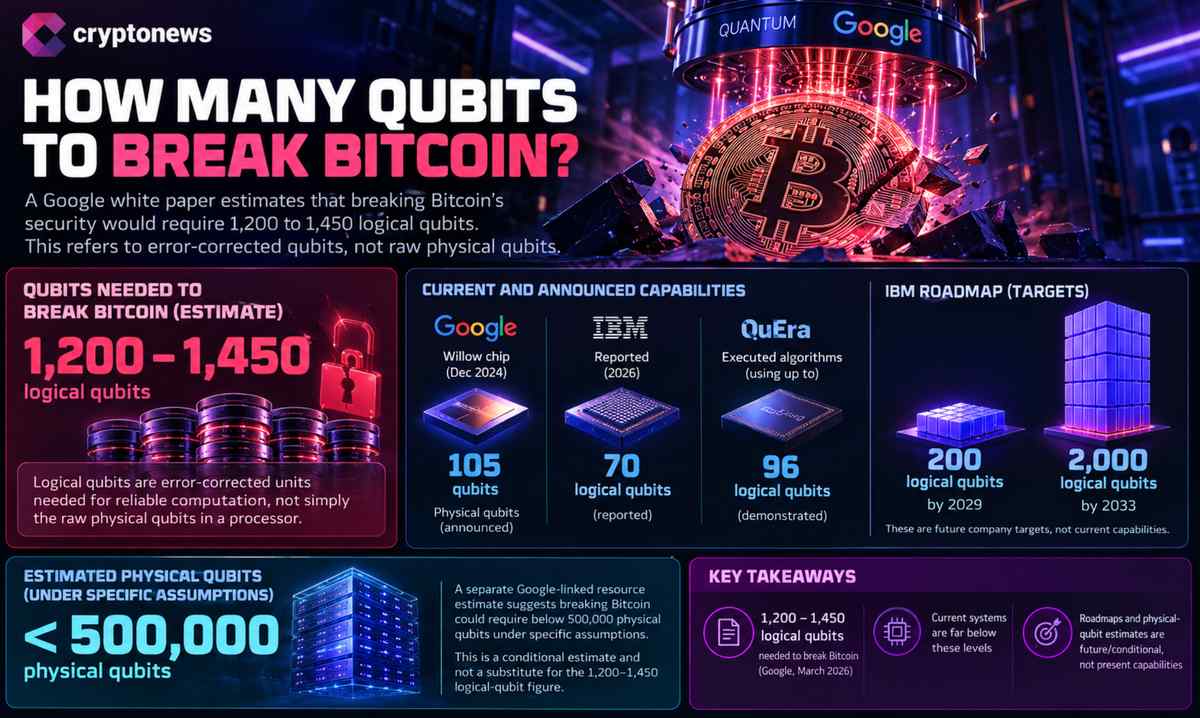
Ett whitepaper från Google som publicerades i mars uppskattade att det skulle krävas mellan 1 200 och 1 450 logiska kvantbitar (qubits) för att knäcka Bitcoins säkerhet. Det rör sig alltså om logiska kvantbitar – de felkorrigerade enheter som krävs för tillförlitliga beräkningar – och inte bara de råa fysiska kvantbitar som finns installerade i en processor.
Googles Willow-chip, som tillkännagavs i december 2024, har 105 kvantbitar. IBM har rapporterat 70 logiska kvantbitar, medan QuEra har utfört algoritmer med upp till 96 logiska kvantbitar. IBM:s roadmap siktar på 200 logiska kvantbitar till 2029 och 2 000 till 2033, vilket gör målen till framtida företagsmål snarare än nuvarande kapacitet.
En separat Google-kopplad resursuppskattning som diskuterats i annan rapportering placerar kravet under 500 000 fysiska kvantbitar under specifika antaganden. Denna villkorade uppskattning av fysiska kvantbitar är dock inte en ersättning för siffran på 1 200–1 450 logiska kvantbitar.
Likaså beskriver ett scenario där en avancerad maskin skulle kunna härleda en privat nyckel från en exponerad publik nyckel på nio minuter en hypotetisk attackkapacitet, inte en maskin som existerar i dag.
Den praktiska exponeringen beror också på om en publik nyckel avslöjas. En analys från Google gällande kvantsårbarheter i kryptovalutaadresser tar upp den bredare risken, medan Bitcoins slutgiltiga svar skulle kräva en tekniskt sund migreringsväg och samordning mellan användare, utvecklare och förvaltare.
En säkerhetsfråga på lång sikt
Huvudrapporten uppskattar att cirka 6,26 miljoner BTC finns på adresser som är sårbara för kvantdatorer. Risken är villkorad av att framtida maskiner blir kapabla att härleda privata nycklar från exponerade publika nycklar. Bitcoins långsiktiga säkerhetsdebatt rör både styrkan i framtida kvanthårdvara och förmågan att flytta berörda medel till säkrare lösningar.
Jameson Lopp, medgrundare och säkerhetschef på Casa, menar att en maskin som är kraftfull nog att avkoda en publik nyckel för Bitcoin kan vara minst ett decennium bort. Googles framsteg inom felkorrigering understryker varför frågan förtjänar planering.
I dagsläget gav Polymarket en sannolikhet på 1 % för att den relevanta möjligheten skulle inträffa vid årets slut, och 11 % vid slutet av 2027, enligt källartikeln. Den mer bestående innebörden är att utmaningen med Bitcoins migrering till post-kvantkryptografi behöver övervägas i god tid innan en trovärdig maskin med attackkapacitet dyker upp.
När det gäller positionering i BTC utgör Googles resultat inte en omedelbar säkerhetshändelse eller en fristående säljsignal. Det ger dock tyngd åt den långsiktiga extremrisken: felkorrigeringen går framåt, men steget från en milstolpe i laboratoriet till ett tillförlitligt system som kan knäcka Bitcoin kräver fortfarande skala, feltolerans och uthålliga beräkningar som dagens maskiner ännu inte har demonstrerat.
Missa inte
 in numbers