Google przyspiesza postęp. Czy Bitcoin zagrozi komputer kwantowy?


Najnowsza technika obliczeń kwantowych Google ma, według doniesień, zmniejszać istotne współczynniki błędów 40-krotnie i osiągać dokładność na poziomie 99,9%. To postęp w dziedzinie, której przyszłe możliwości mogłyby zagrozić kryptografii Bitcoina. Wynik dotyczy jednak błędów kwantowych, a metodę Google trzeba jeszcze zademonstrować na większą skalę.
Bezpośrednie zagrożenie dla sieci pozostaje więc bez zmian. Jednocześnie długoterminowe ryzyko kwantowe dla Bitcoina trudniej uznać za wyłącznie teoretyczny problem inżynieryjny. Dystans się zmniejsza, ale wciąż jest znaczny.
🚨JUST IN: Google may bring Bitcoin’s Q-Day sooner than expected after its Willow chip cuts quantum errors 40x.
— Coin Bureau (@coinbureau) October 15, 2026
Google says a technique called “magic state cultivation” now works on its Willow chip, cutting errors about 40x with a record 99.99% accuracy.
Q-Day is the moment a… pic.twitter.com/6fquMJURPH
Badania Google dotyczą stanów magicznych — wyspecjalizowanego zasobu wykorzystywanego w obliczeniach kwantowych, który, jak podaje główne źródło, pochłania zwykle około 95% mocy komputera kwantowego. Zwiększenie niezawodności i wydajności ich wytwarzania mogłoby pomóc usunąć istotne ograniczenie w budowie większych i bardziej użytecznych maszyn.
Korekcja błędów kwantowych jest niezbędna, by stworzyć wystarczająco wydajny, odporny na błędy system. Zagrożenie dla Bitcoina zależy jednak od współdziałania wielu wymagających możliwości. Ten kamień milowy wzmacnia argumenty za długoterminowymi przygotowaniami.
Jak daleko jest do kwantowego ataku na Bitcoina według Google?
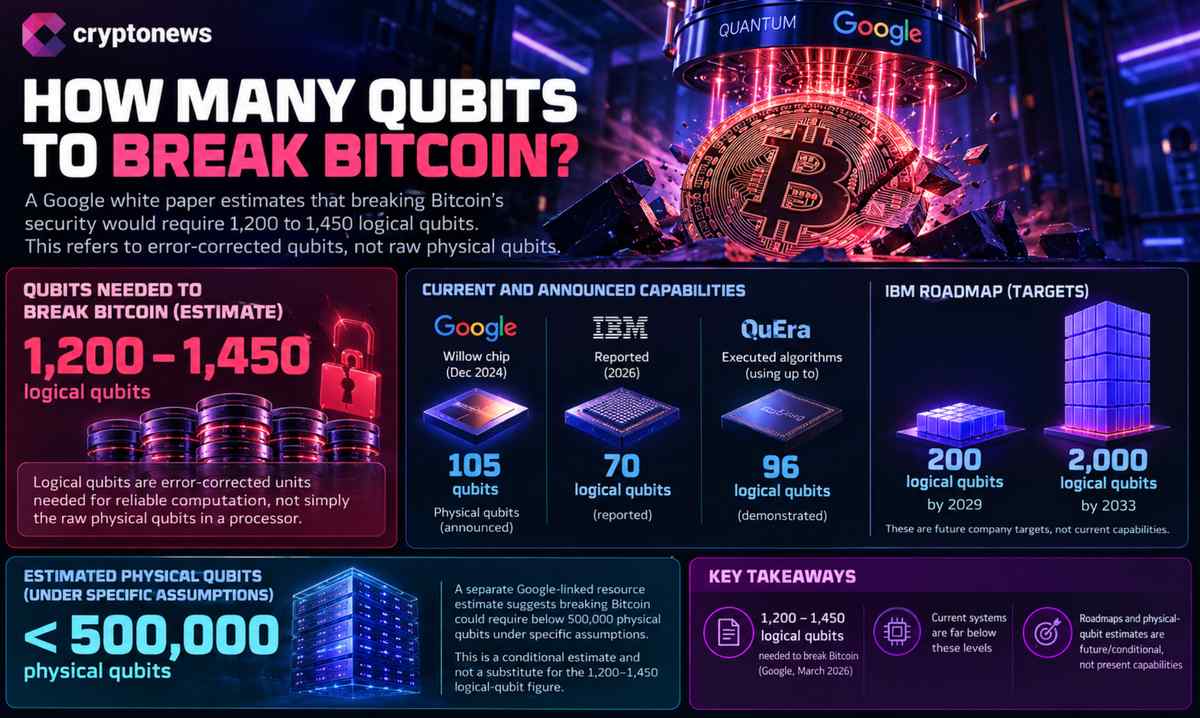
W opublikowanym w marcu raporcie Google oszacowało, że złamanie zabezpieczeń Bitcoina wymagałoby od 1200 do 1450 kubitów logicznych. Są to kubity logiczne — jednostki skorygowane pod kątem błędów, potrzebne do niezawodnych obliczeń — a nie po prostu surowe kubity fizyczne zainstalowane w procesorze.
Układ Willow firmy Google, zaprezentowany w grudniu 2024 roku, ma 105 kubitów. IBM podał, że dysponuje 70 kubitami logicznymi, a QuEra przeprowadziła algorytmy wykorzystujące do 96 takich kubitów. Plan IBM zakładał osiągnięcie 200 kubitów logicznych do 2029 roku i 2000 do 2033 roku. To przyszłe cele firmy, a nie obecne możliwości.
W odrębnym, powiązanym z Google szacunku zasobów, omawianym w innych doniesieniach, zapotrzebowanie określono na mniej niż 500 000 kubitów fizycznych przy spełnieniu konkretnych założeń. Ten warunkowy szacunek dotyczący kubitów fizycznych nie zastępuje wartości 1200–1450 kubitów logicznych.
Podobnie scenariusz, w którym zaawansowana maszyna mogłaby w dziewięć minut wyprowadzić klucz prywatny z ujawnionego klucza publicznego, opisuje hipotetyczną zdolność do przeprowadzenia ataku, a nie istniejącą obecnie maszynę.
Praktyczne ryzyko zależałoby również od tego, czy klucz publiczny został ujawniony. Analiza Google dotycząca podatności kryptowalut na zagrożenia kwantowe omawia szerszy problem. Ewentualna reakcja Bitcoina wymagałaby zaś technicznie rzetelnej ścieżki migracji i koordynacji między użytkownikami, deweloperami oraz depozytariuszami.
Długoterminowe wyzwanie dla bezpieczeństwa
Według głównego raportu około 6,26 mln BTC znajduje się na adresach podatnych na zagrożenia kwantowe. Ryzyko jest jednak warunkowe: zmaterializowałoby się, gdyby przyszłe maszyny potrafiły wyprowadzać klucze prywatne z ujawnionych kluczy publicznych. Długoterminowa debata o bezpieczeństwie Bitcoina dotyczy zarówno możliwości przyszłego sprzętu kwantowego, jak i tego, czy uda się przenieść zagrożone środki do bezpieczniejszych rozwiązań.
Jameson Lopp, współzałożyciel i dyrektor ds. bezpieczeństwa w Casa, ocenia, że maszyna zdolna do złamania klucza publicznego Bitcoina może pojawić się dopiero za co najmniej dekadę. Postępy Google w korekcji błędów pokazują, dlaczego warto już planować działania.
W chwili publikacji artykułu źródłowego Polymarket przypisywał rozpatrywanej możliwości 1% szans do końca roku i 11% do końca 2027 roku. Trwalszy wniosek jest taki, że migrację Bitcoina do kryptografii postkwantowej trzeba rozważyć na długo przed pojawieniem się wiarygodnej maszyny zdolnej do przeprowadzenia ataku.
Wynik Google nie potwierdza bezpośredniego zagrożenia dla bezpieczeństwa ani sam w sobie nie stanowi sygnału do sprzedaży BTC. Zwiększa jednak wagę ryzyka odległego w czasie: korekcja błędów robi postępy, ale przejście od laboratoryjnego osiągnięcia do niezawodnego systemu zdolnego złamać zabezpieczenia Bitcoina wymaga większej skali, odporności na błędy i długotrwałych obliczeń — możliwości, których obecne maszyny nie zademonstrowały.
2M+
250+
8
66+


Nie przegap

 in numbers