아베(Aave) V3 연동 어댑터 취약점 노출, 30만 달러 규모 ETH 탈취 발생
크립토뉴스는 독자 여러분과 투명하게 소통하고자 합니다. 크립토뉴스 콘텐츠 중 일부는 제휴 링크를 포함하고 있으며, 이러한 제휴를 통해 커미션을 받을 수 있습니다. 그러나 이는 당사의 분석, 의견, 리뷰에 영향을 미치지 않습니다. 크립토뉴스의 모든 콘텐츠는 당사가 확립한 원칙에 따라 마케팅 파트너십과는 독립적으로 제작됩니다. 더 보기


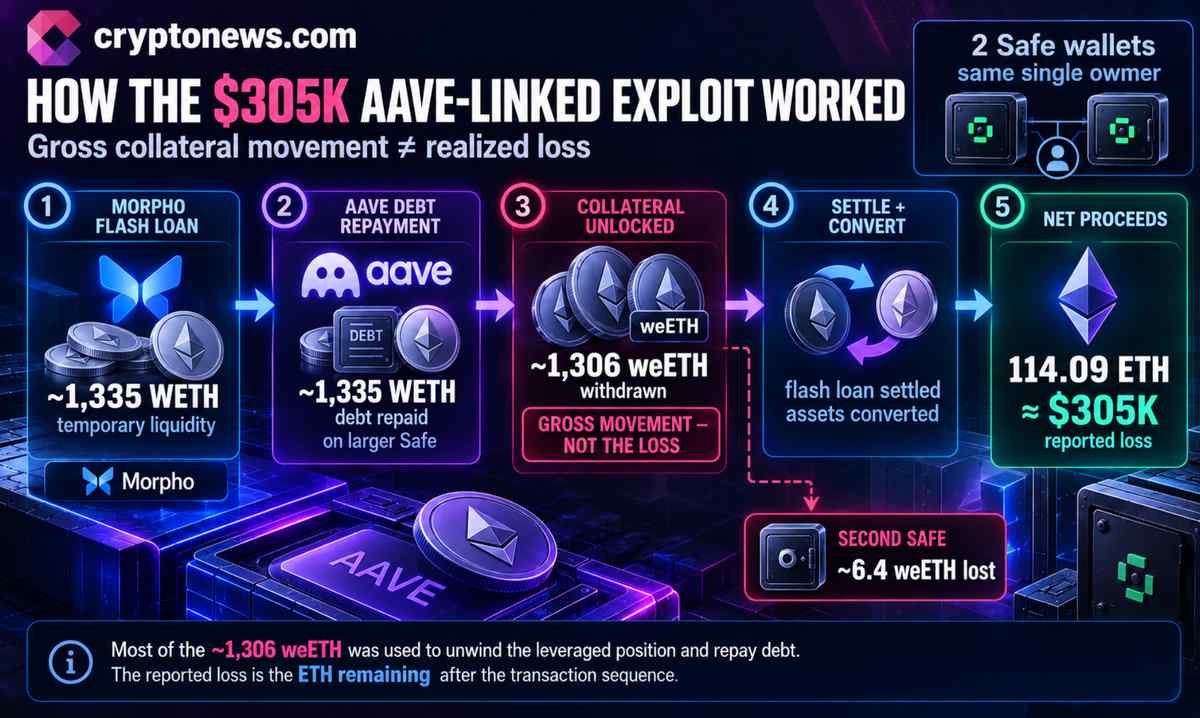
레버리지 아베(Aave) V3 포지션을 관리하는 데 사용되는 커스텀 FlashLoopAdapter가 이더리움에서 해킹 공격을 받았다. 이 사고로 두 개의 세이프(Safe) 지갑에서 약 114.09 ETH, 한화 약 30만 5,000달러 상당의 순손실이 발생한 것으로 추정된다.
공격자는 세이프 인증 확인 과정을 스푸핑(spoofing)한 후, 모포(Morpho) WETH 플래시 론을 사용하여 부채를 상환하고 담보를 해제했다. 한 지갑에서 인출된 약 1,306 weETH는 총 거래 흐름을 나타내는 수치이며, 이는 공격자가 실제로 챙긴 순수익과는 차이가 있다.
SlowMist: Aave v3 Loop Safe Module Exploited, Approximately 114.09 ETH Stolen
— Wu Blockchain (@WuBlockchain) October 2, 2026
SlowMist issued a security alert stating that Aave v3 Loop Safe Module was exploited through an access-control vulnerability in FlashLoopAdapter’s open() and close() functions. The attacker allegedly… pic.twitter.com/a97iMcGWnI
데피몬 얼러츠(Defimon Alerts)는 이번 이더리움 공격이 10월 1일 목요일 15:08:57 UTC에 감지되었다고 밝혔다. 슬로우미스트(SlowMist)는 10월 2일 금요일에 발표한 분석 보고서에서 어댑터의 열기(open) 및 닫기(close) 기능 내 취약점을 지목했다. 악의적인 계약이 세이프 지갑인 것처럼 가장하여 값을 반환함으로써, FlashLoopAdapter 활성화 여부를 확인하려는 검증 절차를 통과할 수 있었다.
아베(AAVE) 해킹 공격자가 제어하는 계약은 어댑터의 스왑 라우터와 콜데이터(calldata)도 함께 제공했다. 공격자는 라우터가 피해자의 세이프 지갑을 가리키도록 설정하고, 콜데이터를 통해 execTransactionFromModule을 호출했다. 해당 세이프 지갑에는 이미 FlashLoopAdapter가 활성화되어 있었기 때문에, 지갑은 이를 승인된 모듈 트랜잭션으로 간주하고 실행했다.
이 과정에서 단순한 인증 결함이 지갑 담보에 대한 접근권 탈취로 이어졌다. 이번 사건은 대출 프로토콜 자체의 보안뿐만 아니라 지갑 권한 및 실행 경로 관리의 중요성을 다시 한번 일깨워주었으며, 이는 수탁 인프라 및 인증 제어 분야에서도 핵심적인 고려 사항이다.
플래시 론 해킹, 담보 인출 전 아베 부채 먼저 상환
공격자는 모포의 WETH 단위 플래시 론을 사용하여 규모가 더 큰 세이프 지갑과 연결된 약 1,335 WETH의 아베 부채를 상환했다. 부채 상환으로 레버리지 포지션에 묶여 있던 담보가 해제되었고, 이를 통해 약 1,306 weETH를 인출할 수 있었다. 두 번째 세이프 지갑에서도 동일한 모듈 취약점을 통해 약 6.4 weETH의 손실이 발생했다.
피해를 입은 두 세이프 지갑은 모두 동일한 소유자의 것이었다. 빌린 자금을 정산하고 일부 자산을 전환한 후, 공격자가 최종적으로 보유하게 된 자산은 약 114.09 ETH로, 보안 보고서에 따르면 약 30만 5,000달러의 가치로 평가된다.
거래의 총 유동 규모와 실제 발생한 손실액을 구분하는 것은 중요하다. 대규모 담보 인출은 부채 상환과 포지션 해제를 위해 수행된 과정일 뿐, 인출액 전체가 도난당한 금액은 아니다. 보고된 순수익은 이러한 트랜잭션 단계가 모두 완료된 후 남은 ETH 금액이다.
아베 측 “핵심 컨트랙트 영향 없음”
아베의 창립자이자 CEO인 스타니 쿨레초프(Stani Kulechov)는 취약점이 발견된 구성 요소가 아베 V3 컨트랙트가 아닌 외부 통합 시스템이며, “아베 V3에는 전혀 영향이 없다”고 강조했다.
This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.
— Stani (@StaniKulechov) October 2, 2026
슬로우미스트는 이번 사건을 스마트 컨트랙트 취약점 사고로 분류하며, 스푸핑 가능한 세이프 검증 절차를 보안 우회의 원인으로 꼽았다. 데피몬은 FlashLoopAdapter를 레버리지 아베 V3 루프를 생성하고 종료하기 위한 세이프 모듈로 설명하며, 예상 손실액을 약 30만 5,000달러로 추산했다.
FlashLoopAdapter는 이를 활성화한 세이프 지갑 내에서 레버리지 포지션을 관리하기 위해 아베 V3를 기반으로 구축된 커스텀 컨트랙트다. 세이프 모듈은 매번 소유자의 표준 트랜잭션 승인 절차 없이도 지갑 트랜잭션을 실행할 수 있어 자동화를 지원하지만, 동시에 승인된 모듈이 지갑 자산에 접근할 수 있는 통로가 되기도 한다.
이번 사례에서 모듈 권한 자체는 버그가 아니었으나, 어댑터의 호출자 인증 및 실행 로직이 문제였다. 따라서 이번 사건은 아베 V3 대출 풀의 결함이 아니라, 통합 계층에서의 디파이(DeFi) 보안 실패 사례로 볼 수 있다.
한편, 지난 9월에도 활성화된 모듈과 연결된 실행기의 인증 약점으로 인해 약 2,900 rsETH 규모의 세이프 지갑 관련 사고가 발생한 바 있으나, 두 사건은 서로 다른 컨트랙트와 공격 경로를 통해 이루어진 별개의 사건으로 확인되었다.


관련 기사 보기
 in numbers