Aave V3: Hack em adaptador FlashLoop causa prejuízo de $305 mil
Acreditamos na total transparência com nossos leitores. Alguns de nossos conteúdos incluem links de afiliados, e podemos ganhar uma comissão por meio dessas parcerias. No entanto, essa compensação potencial nunca influencia nossas análises, opiniões ou avaliações. Nosso conteúdo editorial é criado de forma independente de nossas parcerias de marketing, e nossas classificações são baseadas exclusivamente em nossos critérios de avaliação estabelecidos. Leia mais


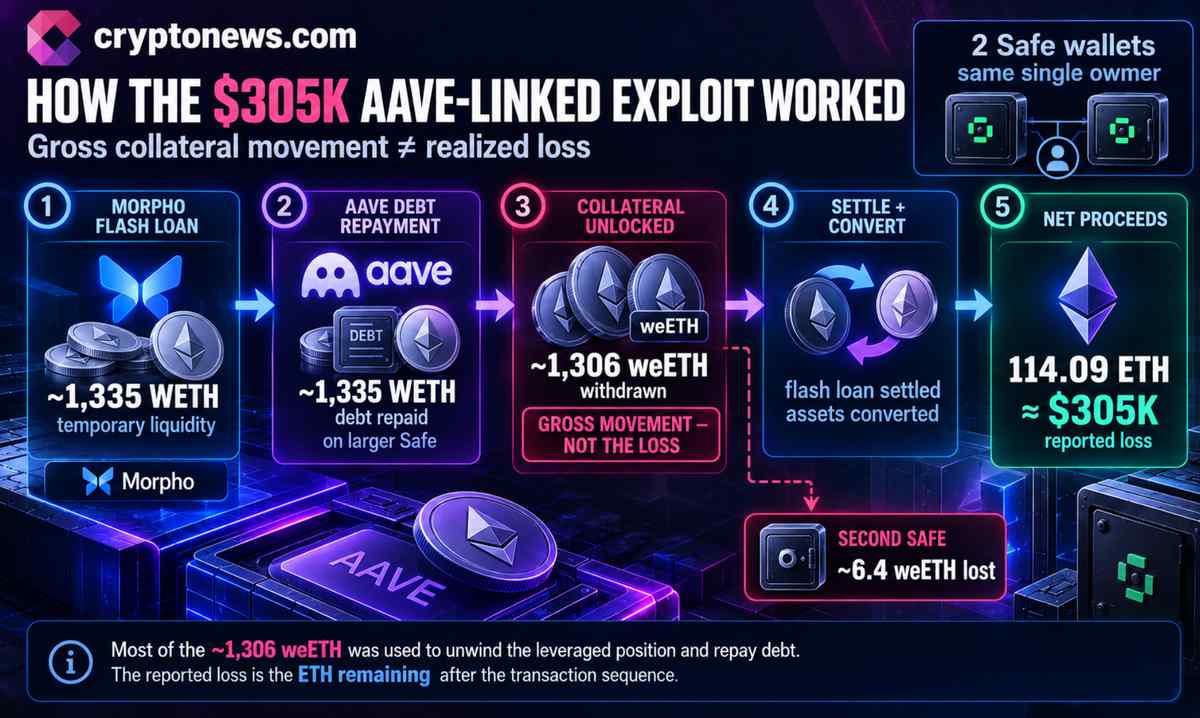
Um adaptador customizado, o FlashLoopAdapter, utilizado para gerenciar posições alavancadas no Aave V3, foi alvo de um exploit na rede Ethereum. O ataque resultou em uma perda líquida estimada de 114,09 ETH para duas carteiras Safe, totalizando aproximadamente $305.000.
O invasor falsificou uma verificação de autenticação da Safe e utilizou um flash loan de WETH da Morpho para quitar dívidas e liberar garantias. Embora cerca de 1.306 weETH tenham sido retirados de uma das carteiras, esse valor representa o fluxo bruto da transação e não o lucro líquido obtido pelo hacker.
SlowMist: Aave v3 Loop Safe Module Exploited, Approximately 114.09 ETH Stolen
— Wu Blockchain (@WuBlockchain) October 2, 2026
SlowMist issued a security alert stating that Aave v3 Loop Safe Module was exploited through an access-control vulnerability in FlashLoopAdapter’s open() and close() functions. The attacker allegedly… pic.twitter.com/a97iMcGWnI
A Defimon Alerts detectou o ataque na Ethereum às 15:08:57 UTC de quinta-feira, 1º de outubro. Na sexta-feira, 2 de outubro, a SlowMist publicou uma análise detalhada identificando uma vulnerabilidade nas funções de abertura e fechamento do adaptador. Um contrato malicioso conseguiu se passar por uma Safe, contornando a verificação que deveria confirmar se uma carteira legítima havia habilitado o FlashLoopAdapter.
O contrato controlado pelo invasor no hack do AAVE também forneceu o swap router e os calldata do adaptador. O router foi apontado para uma das Safes vítimas, e os calldata foram configurados para invocar a função execTransactionFromModule. Como o FlashLoopAdapter já estava habilitado naquela Safe, a carteira aceitou a chamada como uma transação de módulo autorizada.
Essa sequência transformou uma falha pontual de autenticação em acesso direto às garantias controladas pela carteira. O episódio destaca como as permissões de carteira e os caminhos de execução são críticos, assim como a própria segurança do protocolo de empréstimo, uma preocupação que também é central para a infraestrutura de custódia e controles de autenticação.
Flash Loan pagou dívida no Aave antes da retirada das garantias
O explorador utilizou um flash loan da Morpho denominado em WETH para pagar aproximadamente 1.335 WETH da dívida no Aave vinculada à Safe maior. Esse pagamento liberou as garantias atreladas à posição alavancada, permitindo a retirada de cerca de 1.306 weETH. Uma segunda Safe perdeu aproximadamente 6,4 weETH através do mesmo módulo vulnerável.
Ambas as Safes afetadas pertenciam ao mesmo proprietário. Após a liquidação dos fundos emprestados e a conversão de parte dos ativos, o invasor ficou com cerca de 114,09 ETH, valor avaliado pelos relatórios de segurança em cerca de $305.000.
A distinção entre a movimentação bruta e a perda real é fundamental. A grande retirada de garantias serviu para viabilizar o pagamento da dívida e o encerramento da posição, não devendo ser interpretada como o valor total roubado. O lucro líquido reportado foi o montante de ETH restante após essas etapas operacionais.
Aave afirma que contratos principais não foram afetados
O fundador e CEO do Aave, Stani Kulechov, afirmou que o componente vulnerável era uma integração externa e não um contrato do Aave V3, tendo “zero efeito no Aave v3”.
This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.
— Stani (@StaniKulechov) October 2, 2026
A SlowMist classificou o incidente como uma vulnerabilidade de smart contract e atribuiu a invasão à verificação de Safe passível de spoofing. A Defimon descreveu o FlashLoopAdapter como um módulo da Safe para abrir e fechar loops alavancados no Aave V3, estimando o prejuízo em cerca de $305.000.
O FlashLoopAdapter é um contrato customizado construído sobre o Aave V3 para gerenciar posições em Safes que o habilitaram. Módulos da Safe permitem executar transações sem a necessidade do fluxo padrão de autorização do proprietário a cada vez, o que facilita a automação, mas também oferece a um módulo autorizado uma via de acesso aos ativos da carteira.
Neste caso, a permissão do módulo em si não foi o erro relatado, mas sim a lógica de autenticação do chamador e a execução do adaptador. O caso é, portanto, uma falha de segurança DeFi na camada de integração, e não uma evidência de que os pools de liquidez do Aave V3 tenham sido comprometidos.
A fonte primária também menciona um incidente separado em setembro envolvendo carteiras Safe, cerca de 2.900 rsETH e autorização fraca em um executor conectado a um módulo habilitado, porém os dois casos envolveram contratos e caminhos de ataque distintos.

Por que confiar em nós?
2M+
250+
8
70


Mais Artigos
 in numbers